Trong các hệ thống quản lý hiện đại, việc kiểm soát ai được phép truy cập vào tài nguyên hoặc khu vực nhất định đóng vai trò quan trọng đối với an ninh và bảo mật. Thay vì cấp quyền riêng lẻ cho từng người dùng, doanh nghiệp có thể phân quyền dựa trên chức vụ và nhiệm vụ thông qua mô hình Role-Based Access Control (RBAC).
Vậy Role-Based Access Control là gì? Mô hình này hoạt động như thế nào và được ứng dụng ra sao trong hệ thống kiểm soát ra vào? Cùng tìm hiểu chi tiết trong bài viết dưới đây.
1. Role-Based Access Control là gì?
Role-Based Access Control (RBAC) là mô hình kiểm soát truy cập dựa trên vai trò, trong đó quyền sử dụng tài nguyên hoặc tiếp cận khu vực được xác định theo vai trò của người dùng trong tổ chức.
Thay vì cấp quyền trực tiếp cho từng cá nhân, quản trị viên thiết lập các vai trò như Admin, Manager, Employee hoặc Visitor, sau đó gán những quyền truy cập phù hợp cho từng vai trò. Người dùng khi được phân vào một vai trò sẽ tự động có các quyền tương ứng.
RBAC được ứng dụng trong nhiều lĩnh vực, từ hệ thống kiểm soát cửa (Access Control), quản lý mạng đến các phần mềm và nền tảng doanh nghiệp.
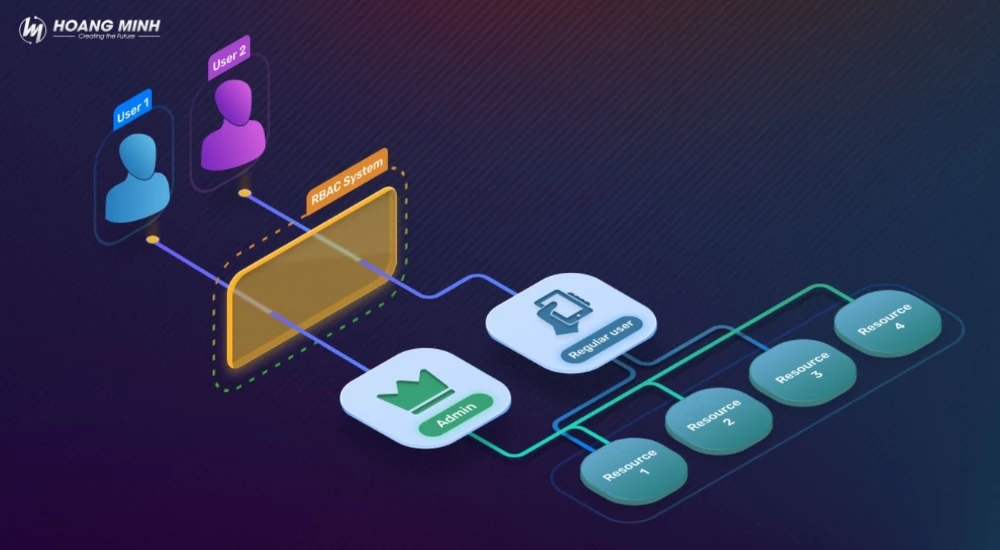
Ví dụ thực tế: Hệ thống kiểm soát ra vào tại văn phòng doanh nghiệp
Một doanh nghiệp triển khai hệ thống Access Control sử dụng thẻ từ và phần mềm quản lý tập trung. Thay vì cấp quyền riêng cho từng nhân viên, doanh nghiệp áp dụng mô hình RBAC để phân quyền theo chức vụ:
- Admin: Có quyền quản lý toàn bộ hệ thống cửa, người dùng và phân quyền truy cập.
- Manager: Được phép ra vào khu vực làm việc, phòng họp và phòng điều hành.
- Employee: Chỉ được truy cập khu vực làm việc chung trong giờ hành chính.
- Visitor: Chỉ được phép vào khu vực tiếp khách trong thời gian được cấp quyền.
Khi nhân viên chuyển bộ phận hoặc thay đổi chức vụ, quản trị viên chỉ cần cập nhật vai trò tương ứng trên phần mềm. Hệ thống sẽ tự động áp dụng các quyền truy cập mới cho người dùng. Nhờ đó, doanh nghiệp có thể quản lý quyền ra vào tập trung, hạn chế truy cập trái phép và giảm thời gian thao tác khi thay đổi nhân sự.
2. Nguyên lý hoạt động của Role-Based Access Control
RBAC hoạt động dựa trên việc xác định vai trò của người dùng và đối chiếu với quyền truy cập đã được thiết lập. Khi người dùng đăng nhập hoặc yêu cầu truy cập vào một tài nguyên, hệ thống sẽ kiểm tra vai trò và quyền tương ứng để quyết định có cho phép thực hiện thao tác hay không.
Trong hệ thống kiểm soát cửa, quá trình này thường diễn ra khi nhân viên sử dụng thẻ từ, mã PIN hoặc phương thức xác thực sinh trắc học tại đầu đọc. Sau khi xác minh danh tính, hệ thống kiểm tra vai trò và quyền ra vào được gán cho người đó. Nếu quyền truy cập hợp lệ, bộ điều khiển sẽ gửi tín hiệu mở khóa cửa. Ngược lại, hệ thống từ chối truy cập và có thể ghi nhận sự kiện để quản trị viên kiểm tra.
Ví dụ, doanh nghiệp có thể thiết lập vai trò Nhân viên chỉ được vào khu vực làm việc trong giờ hành chính, trong khi vai trò Quản lý được phép truy cập thêm phòng họp và khu vực điều hành. Khi nhân sự thay đổi vị trí công việc, quản trị viên chỉ cần cập nhật vai trò tương ứng để điều chỉnh quyền truy cập.
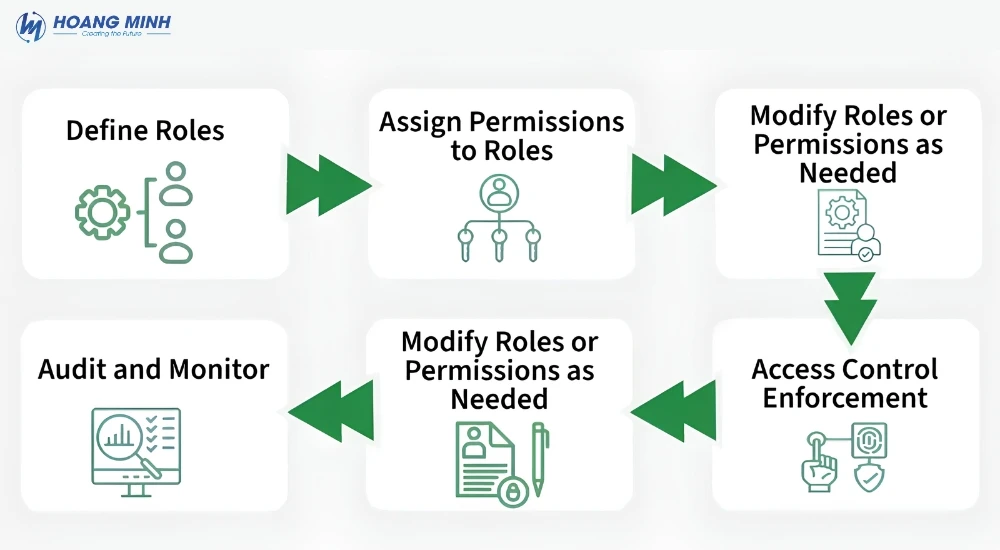
Ví dụ phân quyền RBAC trong hệ thống Access Control
Trong hệ thống kiểm soát ra vào của một văn phòng, doanh nghiệp có thể phân chia quyền theo từng nhóm người dùng như sau:
| Vai trò | Khu vực làm việc | Phòng họp | Phòng máy chủ | Khu vực quản trị |
|---|---|---|---|---|
| Admin | Có quyền | Có quyền | Có quyền | Có quyền |
| Manager | Có quyền | Có quyền | Không | Không |
| Employee | Có quyền | Theo phân quyền | Không | Không |
| Visitor | Theo cấp phép | Theo cấp phép | Không | Không |
Bảng phân quyền trên chỉ là ví dụ minh họa. Trên thực tế, doanh nghiệp có thể thiết lập thêm điều kiện về thời gian, ngày hoạt động hoặc từng cửa cụ thể tùy theo yêu cầu bảo mật.
3. Các mô hình Role-Based Access Control phổ biến
Role-Based Access Control (RBAC) được chia thành nhiều mô hình với mức độ phân quyền khác nhau, tùy thuộc vào quy mô tổ chức và yêu cầu quản lý bảo mật. Mỗi mô hình có cách tổ chức vai trò, cấp quyền và kiểm soát người dùng riêng, giúp doanh nghiệp xây dựng chính sách truy cập phù hợp.
3.1 Flat RBAC (RBAC cơ bản)
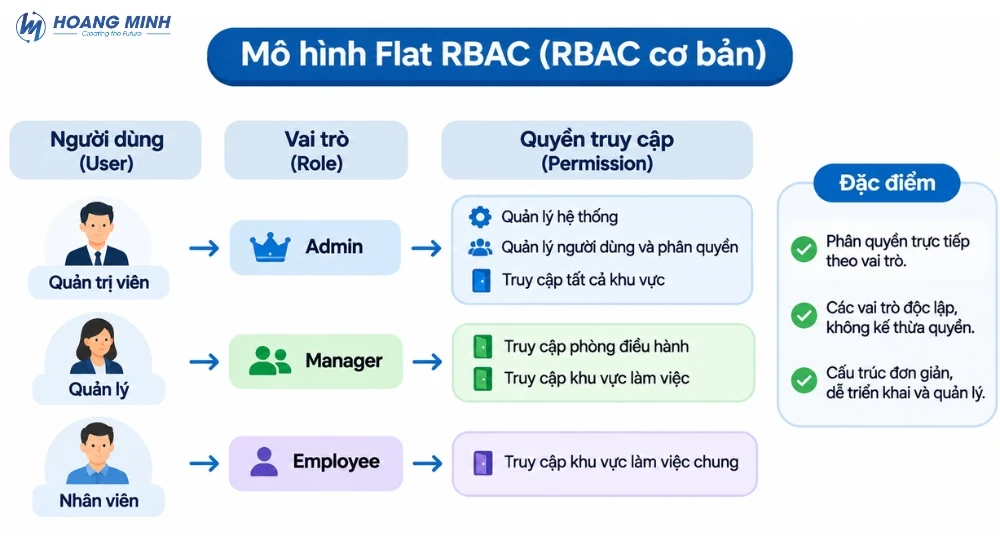
Flat RBAC là mô hình phân quyền cơ bản, trong đó người dùng được gán vào một hoặc nhiều vai trò và mỗi vai trò tương ứng với một tập hợp quyền truy cập cụ thể. Các vai trò hoạt động độc lập, không có quan hệ kế thừa quyền giữa cấp trên và cấp dưới.
Ví dụ, trong hệ thống kiểm soát cửa của doanh nghiệp, quản trị viên (Admin), quản lý (Manager) và nhân viên (Employee) được thiết lập thành các vai trò riêng. Admin có quyền quản lý toàn bộ hệ thống, Manager được phép truy cập phòng điều hành và khu vực làm việc, còn Employee chỉ được vào khu vực làm việc chung.
Mô hình này có cấu trúc đơn giản, dễ triển khai và quản lý. Flat RBAC phù hợp với văn phòng nhỏ, doanh nghiệp có ít phòng ban hoặc hệ thống chỉ cần một số nhóm quyền truy cập cơ bản.
3.2 Hierarchical RBAC (RBAC phân cấp)
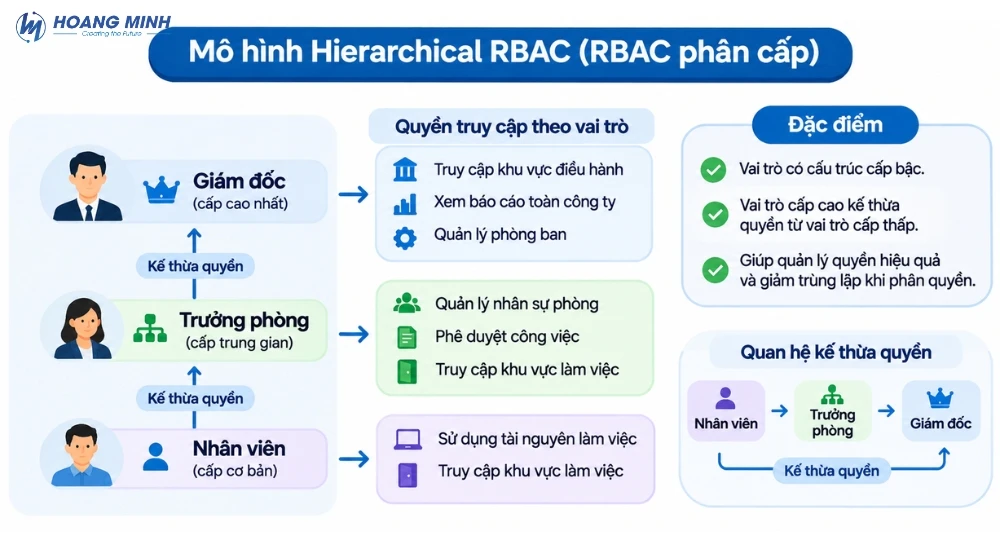
Hierarchical RBAC tổ chức các vai trò theo cấu trúc cấp bậc, cho phép vai trò cấp cao kế thừa quyền từ vai trò cấp thấp hơn. Nhờ đó, quản trị viên không cần thiết lập lại toàn bộ quyền khi xây dựng các cấp vai trò mới.
Ví dụ, trong một doanh nghiệp, Trưởng phòng có thể kế thừa quyền truy cập của nhân viên trong bộ phận và được cấp thêm quyền quản lý. Giám đốc có thể kế thừa một số quyền của Trưởng phòng, đồng thời được phép truy cập các khu vực điều hành cấp cao.
Mô hình này giúp đơn giản hóa việc quản lý quyền trong những tổ chức có nhiều cấp quản lý và cơ cấu nhân sự phức tạp. Tuy nhiên, doanh nghiệp cần thiết kế thứ bậc vai trò hợp lý để tránh việc kế thừa quá nhiều quyền không cần thiết.
3.2 Constrained RBAC (RBAC có ràng buộc)
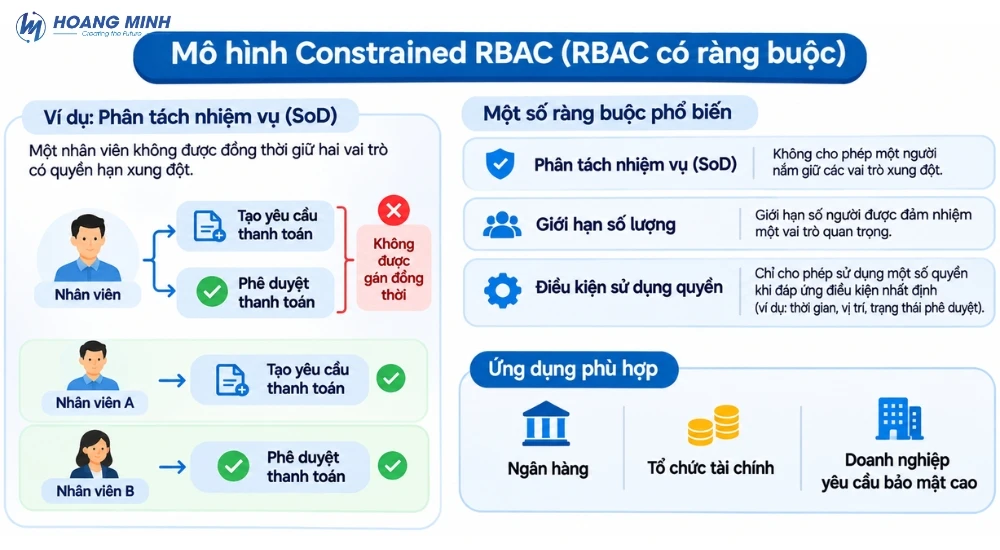
Constrained RBAC mở rộng mô hình phân quyền bằng cách bổ sung các quy tắc và điều kiện nhằm kiểm soát việc gán vai trò cũng như sử dụng quyền truy cập. Mục tiêu là hạn chế xung đột quyền hạn và giảm nguy cơ lạm dụng quyền trong tổ chức.
Một nguyên tắc thường được áp dụng là Separation of Duties (SoD – phân tách nhiệm vụ). Theo đó, một cá nhân không được đồng thời nắm giữ những vai trò có quyền hạn xung đột. Ví dụ, trong quy trình tài chính, một nhân viên có thể được phép tạo yêu cầu thanh toán nhưng không được đồng thời phê duyệt chính yêu cầu đó.
Ngoài ra, doanh nghiệp có thể giới hạn số người được đảm nhiệm một vai trò quan trọng hoặc quy định điều kiện sử dụng một số quyền nhất định. Mô hình này phù hợp với ngân hàng, tổ chức tài chính, cơ quan quản lý và các doanh nghiệp có yêu cầu bảo mật cao.
3.4 Symmetric RBAC (RBAC đối xứng)
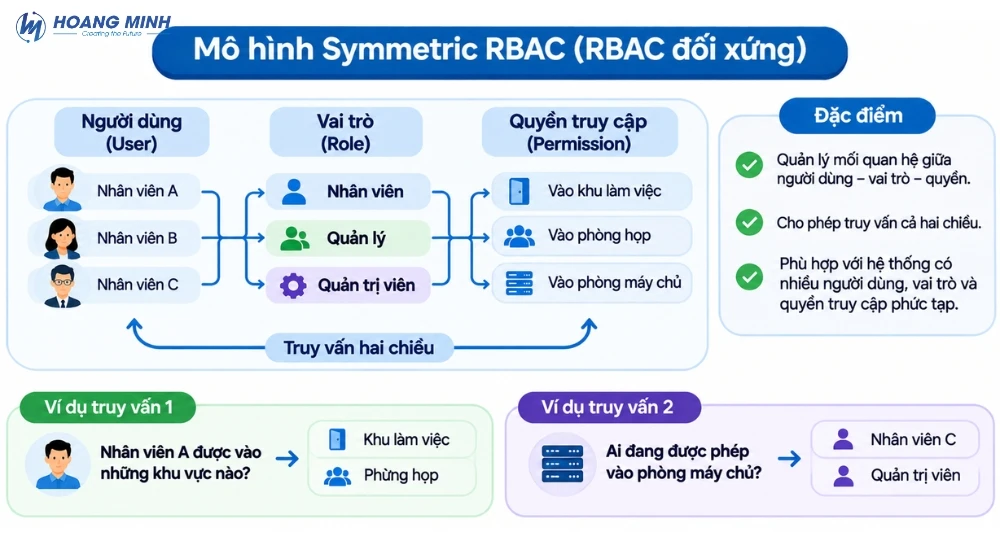
Symmetric RBAC là mô hình mở rộng khả năng quản lý và truy vấn mối quan hệ giữa người dùng, vai trò và quyền truy cập theo cả hai chiều. Thay vì chỉ xem người dùng được gán vào vai trò nào hoặc vai trò có những quyền gì, quản trị viên có thể truy vấn ngược để xác định những người dùng nào đang sở hữu một quyền cụ thể.
Ví dụ, trong hệ thống kiểm soát ra vào của một tòa nhà, quản trị viên có thể kiểm tra một nhân viên đang được cấp quyền vào những khu vực nào. Ngược lại, khi cần kiểm tra quyền truy cập vào phòng máy chủ, hệ thống có thể xác định những người dùng nào đang được phép vào khu vực này.
Khả năng quản lý và truy vấn linh hoạt giúp Symmetric RBAC phù hợp với các hệ thống có nhiều người dùng, vai trò và quyền hạn phức tạp. Điều này hỗ trợ quá trình rà soát, kiểm tra và quản lý quyền truy cập hiệu quả hơn.
4. Phân biệt RBAC và ABAC
RBAC và ABAC đều là mô hình kiểm soát truy cập, nhưng có cách xác định quyền khác nhau. RBAC cấp quyền dựa trên vai trò của người dùng, trong khi ABAC (Attribute-Based Access Control) đưa ra quyết định dựa trên các thuộc tính như danh tính, vị trí, thời gian, thiết bị và điều kiện môi trường.
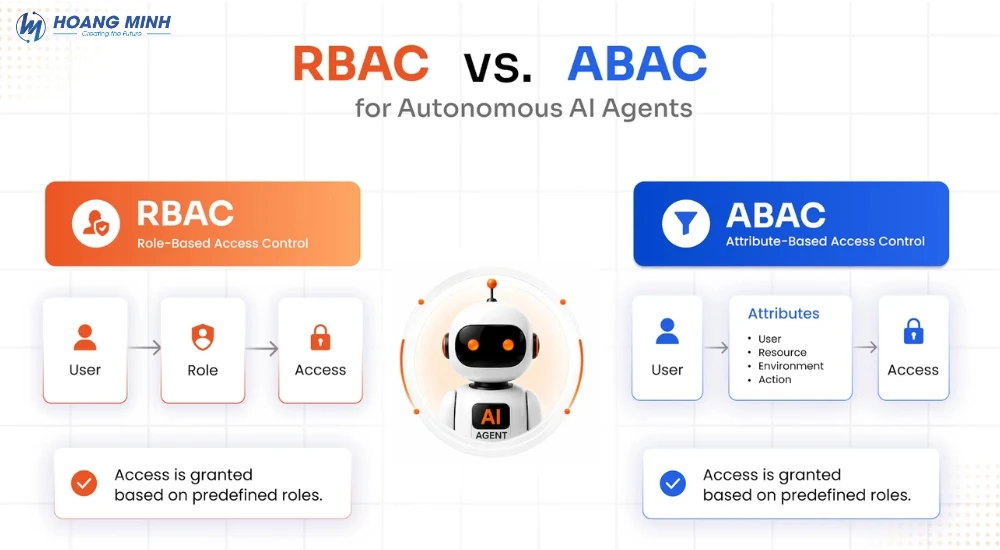
| Tiêu chí | RBAC | ABAC |
|---|---|---|
| Cơ sở phân quyền | Vai trò người dùng | Các thuộc tính và điều kiện |
| Cách thiết lập | Gán quyền cho vai trò, sau đó gán người dùng vào vai trò | Xây dựng chính sách dựa trên các thuộc tính |
| Độ phức tạp | Tương đối đơn giản | Phức tạp hơn khi có nhiều điều kiện |
| Khả năng linh hoạt | Phù hợp với cơ cấu vai trò ổn định | Linh hoạt với các điều kiện truy cập thay đổi |
| Ứng dụng | Văn phòng, hệ thống kiểm soát cửa, phần mềm doanh nghiệp | Hệ thống cần kiểm soát truy cập theo ngữ cảnh và điều kiện cụ thể |
Ví dụ, với RBAC, nhân viên phòng kỹ thuật được cấp quyền vào phòng máy chủ dựa trên vai trò. Với ABAC, hệ thống có thể chỉ cho phép nhân viên đó truy cập khi đang ở trong giờ làm việc và sử dụng thiết bị đáp ứng điều kiện bảo mật.
5. Ứng dụng của RBAC trong thực tế
Role-Based Access Control được sử dụng trong nhiều môi trường nhằm quản lý quyền truy cập và tăng cường bảo mật.
- Hệ thống kiểm soát cửa: Phân quyền ra vào văn phòng, phòng máy chủ, kho hàng và các khu vực hạn chế theo chức vụ hoặc nhiệm vụ của nhân viên.
- Doanh nghiệp và tổ chức: Quản lý quyền sử dụng phần mềm, dữ liệu nội bộ và các tài nguyên phục vụ công việc.
- Hệ thống mạng: Kiểm soát quyền quản trị thiết bị, cấu hình mạng và truy cập các tài nguyên CNTT.
- Bệnh viện và cơ sở y tế: Giới hạn quyền truy cập hồ sơ bệnh án và các khu vực chuyên môn theo vai trò nhân sự.
- Trường học: Quản lý quyền sử dụng hệ thống thông tin và truy cập các khu vực dành riêng cho giáo viên, học sinh hoặc nhân viên.
FAQs
1. RBAC có nghĩa là gì?
RBAC là viết tắt của Role-Based Access Control, nghĩa là kiểm soát truy cập dựa trên vai trò. Mô hình này cấp quyền cho người dùng thông qua các nhóm vai trò được thiết lập sẵn.
2. RBAC được sử dụng để làm gì?
RBAC được sử dụng để quản lý quyền truy cập vào tài nguyên, dữ liệu, phần mềm hoặc khu vực vật lý dựa trên chức vụ và nhiệm vụ của người dùng.
3. RBAC có phù hợp với hệ thống kiểm soát cửa không?
Có. RBAC giúp doanh nghiệp phân quyền ra vào theo từng nhóm nhân sự, chẳng hạn Admin, Manager, Employee và Visitor, từ đó quản lý các khu vực được phép tiếp cận hiệu quả hơn.
4. Sự khác biệt giữa RBAC và ABAC là gì?
RBAC cấp quyền dựa trên vai trò của người dùng, còn ABAC quyết định quyền truy cập dựa trên các thuộc tính và điều kiện như vị trí, thời gian, thiết bị hoặc môi trường.
5. RBAC có giúp tăng cường bảo mật không?
Có. RBAC hỗ trợ giới hạn quyền truy cập theo nhiệm vụ của từng người dùng, giảm quyền không cần thiết và giúp doanh nghiệp quản lý hoạt động truy cập chặt chẽ hơn.
Kết luận
Role-Based Access Control (RBAC) là mô hình kiểm soát truy cập dựa trên vai trò, giúp doanh nghiệp quản lý quyền sử dụng tài nguyên và ra vào các khu vực theo chức vụ, nhiệm vụ của từng người dùng. Thông qua việc thiết lập các vai trò và quyền tương ứng, RBAC giúp đơn giản hóa quá trình phân quyền, hạn chế truy cập trái phép và nâng cao hiệu quả quản lý bảo mật.
Với khả năng triển khai linh hoạt qua nhiều mô hình như Flat RBAC, Hierarchical RBAC và Constrained RBAC, giải pháp này phù hợp với nhiều tổ chức, từ văn phòng nhỏ đến doanh nghiệp có hệ thống quản lý phức tạp. Việc lựa chọn và thiết lập mô hình RBAC phù hợp sẽ giúp kiểm soát quyền truy cập chặt chẽ, đồng thời hỗ trợ hệ thống phát triển và mở rộng trong tương lai.