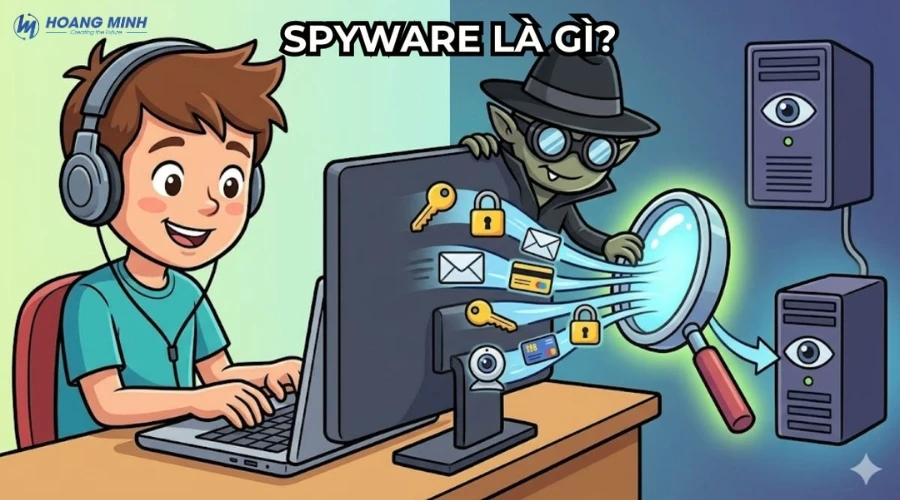
Spyware là một loại phần mềm độc hại được thiết kế để bí mật theo dõi, thu thập thông tin hoặc giám sát hoạt động của người dùng mà không có sự đồng ý rõ ràng. Spyware có thể tồn tại trên máy tính, điện thoại và các thiết bị kết nối Internet, gây ảnh hưởng đến quyền riêng tư và an toàn dữ liệu.
Không phải spyware nào cũng hoạt động giống nhau. Một số loại chỉ theo dõi hành vi duyệt web, trong khi những loại nguy hiểm hơn có thể thu thập thông tin đăng nhập, dữ liệu cá nhân hoặc theo dõi hoạt động trên thiết bị. Vậy spyware là gì, hoạt động như thế nào, có những loại nào và làm sao để phòng tránh?
1. Spyware là gì?
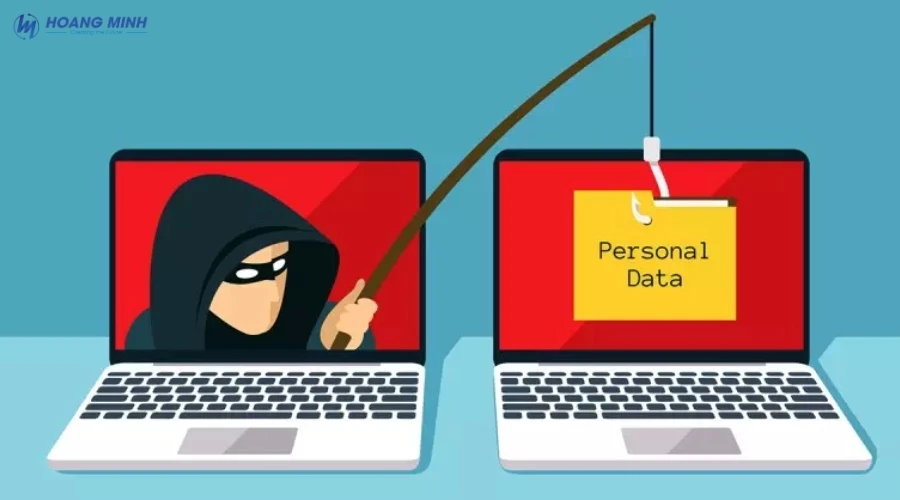
Spyware (phần mềm gián điệp) là phần mềm hoặc chương trình được thiết kế để theo dõi hoạt động của người dùng và thu thập thông tin mà họ không biết hoặc không chủ động cho phép.
Spyware thường được xếp vào nhóm malware (malicious software – phần mềm độc hại). Mục tiêu của nó có thể là thu thập dữ liệu, theo dõi hành vi trực tuyến, đánh cắp thông tin hoặc phục vụ các hoạt động gian lận.
Một số thông tin spyware có thể tìm cách thu thập gồm:
- Lịch sử duyệt web.
- Thông tin đăng nhập.
- Dữ liệu cá nhân.
- Thói quen sử dụng thiết bị.
- Thông tin về phần mềm và hệ thống.
- Dữ liệu tài chính trong một số trường hợp.
Mức độ nguy hiểm phụ thuộc vào loại spyware, quyền mà nó có được trên thiết bị và loại dữ liệu mà nó tiếp cận.
Tham khảo thêm: Spyware là gì? Cách hoạt động, tác hại và cách phòng tránh phần mềm gián điệp
2. Spyware hoạt động như thế nào?
Spyware thường tìm cách xâm nhập vào thiết bị thông qua những phương thức khiến người dùng khó nhận biết. Một kịch bản phổ biến có thể diễn ra như sau:
Thiết bị bị tiếp cận → spyware được cài đặt → chương trình chạy ngầm → thu thập dữ liệu → gửi dữ liệu đến hệ thống của kẻ tấn công.
Spyware có thể lợi dụng nhiều con đường khác nhau để tiếp cận thiết bị, chẳng hạn:
- Phần mềm hoặc ứng dụng không đáng tin cậy.
- Tệp đính kèm hoặc liên kết độc hại.
- Trang web có nội dung nguy hiểm.
- Phần mềm giả mạo hoặc được đóng gói lại.
- Lỗ hổng bảo mật chưa được vá.
- Các hình thức lừa đảo trực tuyến.
Sau khi hoạt động, spyware có thể cố gắng ẩn khỏi người dùng và duy trì hoạt động trong nền.
Tham khảo thêm: GMO là gì? Thực phẩm GMO có an toàn không? Ứng dụng và ưu nhược điểm
3. Các loại spyware phổ biến
Spyware không chỉ là một dạng phần mềm duy nhất mà bao gồm nhiều nhóm chương trình có khả năng theo dõi, giám sát hoặc thu thập thông tin của người dùng. Mỗi loại có cách hoạt động và mục tiêu khác nhau, từ theo dõi thói quen duyệt web, ghi lại thao tác bàn phím cho đến nhắm mục tiêu vào thông tin đăng nhập và dữ liệu tài chính.
3.1. Adware
Adware (phần mềm quảng cáo) là chương trình được thiết kế chủ yếu để hiển thị quảng cáo trên thiết bị. Một số adware có thể theo dõi hoạt động duyệt web, lịch sử tìm kiếm hoặc sở thích của người dùng để phục vụ quảng cáo được cá nhân hóa.
Tuy nhiên, cần phân biệt rằng không phải mọi adware đều là spyware. Nhiều phần mềm quảng cáo hợp pháp có chính sách thu thập dữ liệu rõ ràng và được người dùng chấp thuận. Vấn đề bảo mật xuất hiện khi chương trình thu thập thông tin quá mức, không minh bạch hoặc không có sự đồng ý phù hợp.
Adware có thể gây ra một số biểu hiện như:
- Xuất hiện quảng cáo hoặc cửa sổ bật lên liên tục.
- Trình duyệt tự chuyển hướng đến các trang web không mong muốn.
- Trang chủ hoặc công cụ tìm kiếm bị thay đổi.
- Thiết bị hoạt động chậm do chương trình chạy ngầm.
- Hoạt động duyệt web có thể bị theo dõi để xây dựng hồ sơ người dùng.
Tham khảo thêm: H2S là gì? Tính chất, đặc điểm, tác hại và ứng dụng của khí H2S
3.2. Keylogger
Keylogger (trình ghi thao tác bàn phím) là chương trình có khả năng ghi lại những gì người dùng nhập thông qua bàn phím. Keylogger có thể tồn tại dưới dạng phần mềm hoặc trong một số trường hợp là thiết bị phần cứng.
Nếu bị sử dụng với mục đích xấu, keylogger có thể tìm cách thu thập:
- Tên tài khoản.
- Mật khẩu.
- Nội dung được nhập vào biểu mẫu.
- Tin nhắn.
- Địa chỉ email.
- Các thông tin khác được người dùng nhập bằng bàn phím.
Đây là một dạng phần mềm giám sát đáng lo ngại vì dữ liệu có thể bị thu thập ngay tại thời điểm người dùng nhập thông tin, trước khi người dùng nhận ra hoạt động bất thường.
Đặc biệt, nếu keylogger hoạt động trên thiết bị được sử dụng để đăng nhập tài khoản ngân hàng, email hoặc hệ thống doanh nghiệp, nguy cơ rò rỉ thông tin có thể tăng đáng kể.
3.3. Browser Spyware
Browser spyware là nhóm phần mềm hoặc thành phần độc hại tập trung vào việc theo dõi hoạt động của người dùng trên trình duyệt.
Tùy loại chương trình, dữ liệu có thể bị theo dõi bao gồm:
- Lịch sử truy cập website.
- Từ khóa tìm kiếm.
- Các trang web thường xuyên truy cập.
- Thói quen và hành vi trực tuyến.
- Một số thông tin liên quan đến phiên sử dụng trình duyệt.
Những dữ liệu này có thể được sử dụng để xây dựng hồ sơ về sở thích, thói quen hoặc hành vi trực tuyến của người dùng.
Một số chương trình còn có thể can thiệp vào trình duyệt, chẳng hạn thay đổi công cụ tìm kiếm, chuyển hướng người dùng sang website không mong muốn hoặc chèn quảng cáo vào các trang web.
Do đó, nếu trình duyệt liên tục xuất hiện những thay đổi mà người dùng không thực hiện, đây có thể là dấu hiệu cần kiểm tra lại các tiện ích mở rộng, ứng dụng và phần mềm đã cài đặt.
Tham khảo thêm: Auxin là gì? Vai trò, chức năng và ứng dụng của hormone thực vật Auxin
3.4. Password Stealer
Password stealer là nhóm malware tập trung vào việc tìm kiếm và đánh cắp thông tin xác thực trên thiết bị.
Thay vì chỉ theo dõi hành vi chung, loại malware này có thể nhắm trực tiếp đến những dữ liệu có giá trị như:
- Tên đăng nhập.
- Mật khẩu.
- Thông tin xác thực được lưu trên trình duyệt.
- Dữ liệu phiên đăng nhập.
- Thông tin tài khoản của một số ứng dụng và dịch vụ trực tuyến.
Đây là nhóm đặc biệt nguy hiểm đối với người dùng thường xuyên sử dụng trình duyệt để đăng nhập nhiều dịch vụ khác nhau.
Nếu thông tin xác thực bị lộ, kẻ xấu có thể tìm cách chiếm quyền tài khoản, giả mạo danh tính hoặc thực hiện các hoạt động trái phép.
Vì vậy, bên cạnh việc sử dụng phần mềm bảo mật, người dùng nên bật xác thực đa yếu tố (MFA) cho email, mạng xã hội, tài khoản công việc và các dịch vụ quan trọng.
3.5. Banking Malware
Banking malware là nhóm phần mềm độc hại hướng đến các hoạt động liên quan đến ngân hàng, thanh toán và tài chính trực tuyến.
Một số chương trình có thể tìm cách theo dõi hoạt động của người dùng khi truy cập website ngân hàng hoặc dịch vụ thanh toán, từ đó tìm kiếm thông tin có giá trị.
Mục tiêu có thể bao gồm:
- Thông tin đăng nhập ngân hàng.
- Thông tin tài khoản.
- Dữ liệu liên quan đến giao dịch.
- Thông tin xác thực.
- Dữ liệu thanh toán trong một số trường hợp.
Banking malware đặc biệt nguy hiểm vì hậu quả không chỉ dừng lại ở việc mất quyền riêng tư mà còn có thể dẫn đến thiệt hại tài chính trực tiếp.
4. Dấu hiệu thiết bị có thể bị nhiễm spyware
Không phải lúc nào spyware cũng để lại dấu hiệu rõ ràng. Tuy nhiên, người dùng có thể chú ý một số biểu hiện bất thường:
- Thiết bị đột nhiên hoạt động chậm.
- Pin giảm nhanh hơn bình thường.
- Xuất hiện ứng dụng không nhớ đã cài.
- Trình duyệt tự thay đổi cài đặt.
- Xuất hiện quảng cáo hoặc cửa sổ bật lên bất thường.
- Lưu lượng Internet tăng đột ngột.
- Tài khoản xuất hiện hoạt động đăng nhập đáng ngờ.
- Phần mềm bảo mật cảnh báo có chương trình bất thường.
Một dấu hiệu đơn lẻ không đủ để khẳng định thiết bị đã nhiễm spyware. Người dùng nên kết hợp nhiều dấu hiệu và sử dụng công cụ bảo mật để kiểm tra.
Tham khảo thêm: Ngôn ngữ lâu đời nhất thế giới là gì? TOP 10 ngôn ngữ cổ xưa
5. Spyware lây nhiễm vào thiết bị bằng cách nào?
Một trong những nguyên nhân phổ biến là người dùng vô tình cài đặt hoặc cho phép phần mềm không đáng tin cậy hoạt động.
- Phần mềm không rõ nguồn gốc: Các phần mềm crack, bản sao không chính thức hoặc chương trình tải từ nguồn không đáng tin cậy có thể được đóng gói kèm phần mềm độc hại.
- Email và tin nhắn lừa đảo: Kẻ tấn công có thể gửi liên kết hoặc tệp đính kèm giả mạo để dụ người dùng mở hoặc cài đặt phần mềm.
- Website độc hại: Một số trang web có thể chứa nội dung hoặc tệp được thiết kế nhằm khai thác lỗ hổng của trình duyệt hoặc hệ điều hành.
- Ứng dụng di động không an toàn: Việc cài đặt ứng dụng từ nguồn không chính thức hoặc cấp quyền quá mức cho ứng dụng có thể làm tăng rủi ro về quyền riêng tư.
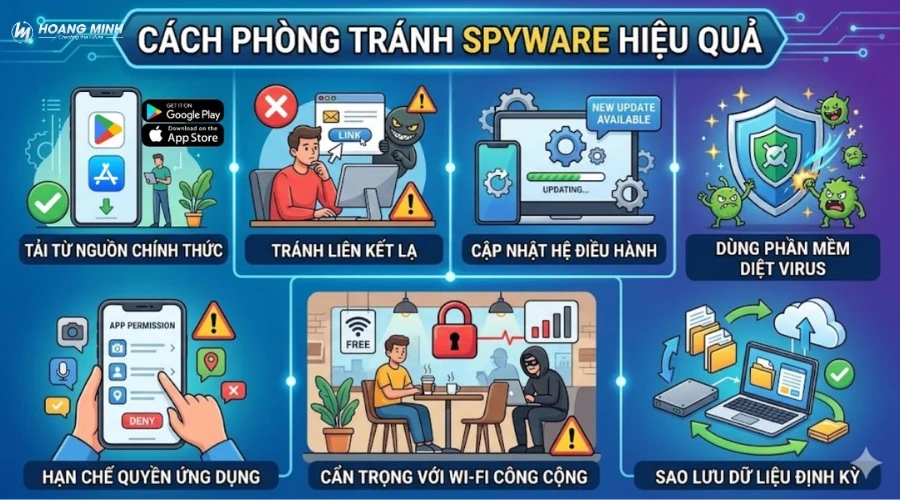
6. Cách phòng tránh spyware hiệu quả
Spyware thường lợi dụng thói quen sử dụng thiết bị thiếu an toàn, phần mềm không rõ nguồn gốc và các lỗ hổng bảo mật để xâm nhập. Vì vậy, không có một biện pháp đơn lẻ nào có thể loại bỏ hoàn toàn nguy cơ. Người dùng nên kết hợp nhiều lớp bảo vệ, từ việc cài đặt phần mềm, cập nhật hệ thống đến kiểm soát quyền truy cập và nâng cao cảnh giác khi sử dụng Internet.
6.1. Chỉ cài phần mềm từ nguồn đáng tin cậy
Một trong những cách đơn giản và hiệu quả nhất để hạn chế spyware là chỉ tải và cài đặt phần mềm từ nguồn chính thức hoặc đáng tin cậy.
Người dùng nên ưu tiên:
- Tải phần mềm trực tiếp từ website chính thức của nhà phát triển.
- Sử dụng các kho ứng dụng uy tín như Microsoft Store, Google Play hoặc App Store.
- Kiểm tra tên nhà phát triển, số lượt tải và đánh giá trước khi cài đặt.
- Tránh các tệp cài đặt được chia sẻ trên diễn đàn, website không rõ nguồn gốc.
- Không sử dụng phần mềm crack, keygen hoặc bản chỉnh sửa không chính thức.
Các phần mềm miễn phí không rõ nguồn gốc có thể bị đóng gói cùng adware, spyware hoặc những thành phần không mong muốn. Vì vậy, “miễn phí” không đồng nghĩa với “an toàn”.
6.2. Cập nhật hệ điều hành và phần mềm thường xuyên
Spyware và nhiều loại malware khác có thể lợi dụng lỗ hổng bảo mật chưa được vá để xâm nhập hoặc thực hiện hành vi trái phép.
Do đó, người dùng nên bật cập nhật tự động hoặc thường xuyên kiểm tra phiên bản mới cho:
- Windows hoặc macOS.
- Android hoặc iOS.
- Trình duyệt web.
- Phần mềm bảo mật.
- Các ứng dụng thường xuyên sử dụng.
- Phần mềm và tiện ích có kết nối Internet.
Các bản cập nhật không chỉ bổ sung tính năng mới mà còn có thể chứa bản vá bảo mật quan trọng, giúp giảm nguy cơ bị khai thác thông qua những lỗ hổng đã được phát hiện.
Đối với doanh nghiệp, việc cập nhật nên được quản lý tập trung và có kế hoạch kiểm tra tương thích trước khi triển khai trên diện rộng.
Tham khảo thêm: Đảo Síp thuộc nước nào? Những đặc quyền của người có quốc tịch Cyprus
6.3. Sử dụng phần mềm bảo mật
Một giải pháp antivirus/anti-malware uy tín có thể hỗ trợ phát hiện, ngăn chặn và xử lý nhiều loại phần mềm độc hại, trong đó có những chương trình có hành vi giống spyware.
Người dùng nên:
- Cài đặt phần mềm bảo mật có nguồn gốc rõ ràng.
- Cập nhật cơ sở dữ liệu nhận diện malware thường xuyên.
- Bật tính năng bảo vệ theo thời gian thực nếu thiết bị hỗ trợ.
- Thực hiện quét định kỳ toàn bộ thiết bị.
- Không cài đồng thời quá nhiều chương trình antivirus có thể gây xung đột.
- Không tắt phần mềm bảo mật chỉ để cài một chương trình không rõ nguồn gốc.
Đối với máy tính doanh nghiệp, ngoài bảo vệ thiết bị đầu cuối, tổ chức có thể kết hợp thêm quản lý thiết bị, kiểm soát quyền truy cập và giám sát hoạt động mạng để xây dựng nhiều lớp bảo vệ.
6.4. Kiểm tra và giới hạn quyền của ứng dụng
Trên điện thoại và các thiết bị hiện đại, ứng dụng thường yêu cầu quyền truy cập vào nhiều thành phần của hệ thống. Người dùng nên kiểm tra xem quyền được yêu cầu có thực sự cần thiết cho chức năng của ứng dụng hay không.
Một ứng dụng đơn giản nhưng yêu cầu quyền truy cập vào:
- Microphone: Có thể cho phép ứng dụng sử dụng micro.
- Camera: Cho phép truy cập camera của thiết bị.
- Danh bạ: Có thể tiếp cận thông tin liên hệ.
- Vị trí: Có thể thu thập dữ liệu vị trí.
- Tệp cá nhân: Có thể truy cập một phần hoặc toàn bộ dữ liệu được cấp quyền.
Không phải cứ yêu cầu quyền truy cập là ứng dụng độc hại. Tuy nhiên, quyền không phù hợp với chức năng của ứng dụng là dấu hiệu nên xem xét kỹ.
Người dùng nên thường xuyên kiểm tra danh sách quyền đã cấp và thu hồi những quyền không còn cần thiết.
6.5. Cẩn thận với liên kết và tệp đính kèm
Email, tin nhắn và mạng xã hội là những kênh thường được sử dụng để phát tán liên kết hoặc tệp độc hại.
Không nên vội vàng:
- Nhấp vào liên kết đáng ngờ.
- Mở tệp đính kèm không mong đợi.
- Cài đặt phần mềm được gửi qua email hoặc tin nhắn.
- Đăng nhập vào website được gửi từ nguồn chưa xác minh.
- Cung cấp mật khẩu hoặc thông tin cá nhân theo yêu cầu bất thường.
Đặc biệt, không nên mặc định rằng một email an toàn chỉ vì nó được gửi từ tên hoặc tài khoản quen thuộc. Tài khoản của người quen cũng có thể đã bị xâm nhập.
Nếu liên kết yêu cầu đăng nhập, tải phần mềm hoặc cung cấp thông tin quan trọng, hãy kiểm tra tên miền website và nguồn gửi trước khi thực hiện.
6.6. Sử dụng mật khẩu mạnh và xác thực đa yếu tố
Ngay cả khi thông tin đăng nhập bị lộ, xác thực đa yếu tố (MFA) có thể tạo thêm một lớp bảo vệ cho tài khoản.
Người dùng nên:
- Sử dụng mật khẩu dài và khó đoán.
- Không dùng một mật khẩu cho nhiều tài khoản.
- Sử dụng trình quản lý mật khẩu đáng tin cậy nếu phù hợp.
- Bật MFA cho email, tài khoản công việc, mạng xã hội và dịch vụ tài chính.
- Thay đổi mật khẩu ngay khi phát hiện dấu hiệu tài khoản bị xâm phạm.
Biện pháp này đặc biệt quan trọng vì spyware hoặc các malware liên quan có thể tìm cách thu thập thông tin đăng nhập.
6.7. Không cấp quyền quản trị tùy tiện
Một số phần mềm có thể yêu cầu quyền Administrator trên máy tính để cài đặt hoặc hoạt động. Người dùng không nên cấp quyền quản trị cho những chương trình mà mình không xác định rõ nguồn gốc.
Nếu một phần mềm không rõ nguồn gốc yêu cầu: “Run as Administrator”
hoặc yêu cầu tắt phần mềm bảo mật để tiếp tục cài đặt, đây là dấu hiệu cần đặc biệt thận trọng.
Trong môi trường doanh nghiệp, nên áp dụng nguyên tắc quyền tối thiểu (least privilege), tức người dùng và ứng dụng chỉ được cấp quyền cần thiết cho công việc.
6.8. Sao lưu dữ liệu quan trọng
Sao lưu không trực tiếp ngăn spyware xâm nhập nhưng giúp giảm thiểu hậu quả khi thiết bị gặp sự cố bảo mật.
Các dữ liệu quan trọng như tài liệu công việc, hình ảnh, cơ sở dữ liệu hoặc tài liệu cá nhân nên được sao lưu định kỳ.
Có thể áp dụng nguyên tắc:
- Có nhiều bản sao dữ liệu.
- Lưu trữ trên các phương tiện khác nhau.
- Có ít nhất một bản sao được bảo vệ khỏi việc truy cập hoặc chỉnh sửa trái phép.
Đối với doanh nghiệp, dữ liệu sao lưu cũng nên được kiểm soát quyền truy cập và bảo vệ khỏi các cuộc tấn công có chủ đích.
6.9. Nâng cao nhận thức về an toàn thông tin
Con người vẫn là một trong những yếu tố quan trọng trong bảo mật. Vì vậy, ngoài công cụ kỹ thuật, người dùng cần hình thành thói quen sử dụng Internet an toàn. Một số nguyên tắc đơn giản gồm:
- Không tải phần mềm không rõ nguồn gốc.
- Không mở tệp bất thường.
- Kiểm tra kỹ website trước khi đăng nhập.
- Không chia sẻ mật khẩu.
- Không cấp quyền ứng dụng một cách tùy tiện.
- Báo ngay cho bộ phận IT khi phát hiện dấu hiệu bất thường.
Đối với doanh nghiệp, đào tạo nhận thức an toàn thông tin định kỳ giúp nhân viên nhận biết tốt hơn các hình thức phishing, phần mềm giả mạo và các phương thức phát tán malware.
7. Làm gì khi nghi ngờ máy tính bị spyware?
Nếu phát hiện những dấu hiệu bất thường, người dùng nên ưu tiên cô lập và kiểm tra thiết bị thay vì tiếp tục sử dụng như bình thường.
Có thể thực hiện:
- Ngắt kết nối mạng nếu nghi ngờ đang có hoạt động đáng ngờ.
- Sử dụng phần mềm bảo mật đáng tin cậy để quét toàn bộ thiết bị.
- Gỡ bỏ ứng dụng hoặc phần mềm không rõ nguồn gốc.
- Cập nhật hệ điều hành và phần mềm bảo mật.
- Kiểm tra các tài khoản có hoạt động đăng nhập bất thường.
- Đổi mật khẩu quan trọng từ một thiết bị sạch nếu có khả năng thông tin đăng nhập đã bị lộ.
- Bật xác thực đa yếu tố (MFA) cho các tài khoản quan trọng.
Nếu là thiết bị doanh nghiệp hoặc có dữ liệu quan trọng, nên liên hệ bộ phận IT hoặc chuyên gia an ninh mạng thay vì tự ý xóa các tệp hoặc chương trình có dấu hiệu đáng ngờ.
Kết luận
Spyware là phần mềm gián điệp có khả năng âm thầm theo dõi hoạt động và thu thập thông tin của người dùng, từ lịch sử duyệt web, thao tác bàn phím đến dữ liệu đăng nhập và thông tin cá nhân. Nếu không được phát hiện và xử lý kịp thời, spyware có thể gây ảnh hưởng đến quyền riêng tư, an toàn tài khoản và bảo mật dữ liệu.
Để giảm thiểu rủi ro, người dùng nên chỉ cài phần mềm từ nguồn đáng tin cậy, thường xuyên cập nhật hệ điều hành, sử dụng phần mềm bảo mật, kiểm soát quyền ứng dụng và cảnh giác với email, liên kết hoặc tệp đính kèm bất thường. Kết hợp nhiều lớp bảo vệ sẽ giúp thiết bị an toàn hơn trước spyware và các loại phần mềm độc hại khác.